Founder of MalwareIntelligence, a site dedicated to research on all matters relating to anti-malware security, criminology computing and information security in general, always from a perspective closely related to the field of intelligence.

jueves, 5 de julio de 2007

SECURITY DAY CON VIDEO
Desde el Blog de Chema podemos acceder al un video de Security Day con charlas del mismo Chema y Sergio de los Santos sobre malware y virustotal.

El video viene con demostración de troyanos y todo sobre el final. Si alguien quiere ver como funcionan, también puede hacerlo en nuestro seminario.

Fuente: http://www.segu-info.com.ar

Ver más

miércoles, 4 de julio de 2007

ESET LANZA LA VERSION BETA DE SU ONLINE SCANNER

"Ya se encuentra disponible al público el servicio gratuito de exploración en línea de la compañía líder en detección proactiva".

ESET es la empresa de Seguridad Informática que desarrolla y comercializa una de las mejores herramientas para combatir el malware, NOD32.

Esta semana acaba de lanzar la versión beta de su producto estrella para ser utilizada en línea prometiendo obtener a través de el los siguiente beneficios:
Rápido y Fácil de Usar: El explorador es instalado y activado por un solo botón.

Siempre Actualizado: Usa las últimas definiciones de amenazas y algoritmos de detección heurística disponibles desde ESET Threat Lab.

Detección Exhaustiva de Malware: Detecta tanto formas conocidas como desconocidas de una amplia variedad de códigos maliciosos: incluyendo virus, gusanos, troyanos, phishing y spyware.

Exploración Profunda: Explora dentro de archivos comprimidos, ejecutables empaquetados y mensajes de correo electrónico.

Limpieza: Limpia sistemas que fueron infectados mientras utilizaban otra solución antivirus y permite a los usuarios finales el diagnóstico y reparación de muchos problemas relacionados con el malware.

Anonimato: El Online Scanner puede ser usado anónimamente ya que la información del contacto no es requerida para la utilización del servicio.

Para más información o descargar una copia, visite la sección Beta del Online Scanner del sitio en inglés de ESET.

Fuente: http://www.eset-la.com

Ver más

martes, 3 de julio de 2007

INUNDACION DE TARJETAS VIRTUALES DAÑINAS
Esta semana que recien comienza viene agitada con el tema de los correos que simulan ser una tarjeta virtual pero que en realidad contiene un enlace a un archivo dañino.

El correo tiene la siguiente apariencia:

Como puede verse se dan opciones para descargar la supuesta postal. Cualquiera de las dos opciones que se menciona hacen referencia a un programa dañino.

Si accedemos a esas direcciones podremos ver lo siguiente:


Como puede verse se hace referencia a un archivo "ecard.exe". Si se descarga y ejecuta el mismo seremos infectados con un troyano.

Fuente: www.segu-info.com.ar

Ver más

viernes, 29 de junio de 2007

CUIDADO CON LAS RATAS
Las RATs en inglés, además de ser esos animales que viven por las alcantarillas en la ciudad de Gotham, son las Remote Administration Tools, es decir, las herramientas para administrar remotamente equipos. Este concepto tan técnico, recoje en muchos casos al conjunto de troyanos que circulan por Internet.

Unos de los "peores troyanos", o debo decir, de los "mejores troyanos", es Posion Ivy, "Hiedra venenosa". Tiene varias características que hacen de él una pieza de ingeniería única para lo que son los troyanos RAT, como son:

- Conexión reversa: Es decir, es él equipo troyanizado el que se conecta a la máquina del atacante, lo que le permite saltarse firewalls, NATs, etc...
- Cifrado de comunicaciones y transferencia de ficheros: Para saltarse IDS, Sniffers, etc...
- Gestión completa remota de ficheros, servicios, registro, wireless, aplicaciones instaladas, aplicaciones corriendo, etc...
- Robo de hashes de cuentas y de Wireless Zero Configuration.
- Shell Remota, Keylogger, Screen Recorder, sound recorder y Webcam recorder.
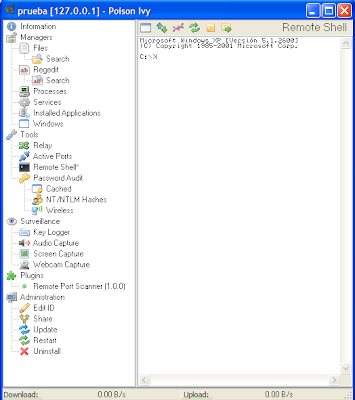
Consola de Administración Remota

Vamos, el amigo de los niños si te lo introducen en tu equipo. El nivel de peligrosidad de este troyano es altísimo, pues no solo sus características, sino además lo extendido que está, obligan a preocuparse por él, pero...¿realmente se preocupan por él?

La última versión, la 2.3.0 lleva ya más de una semana circulando por Internet y hoy he decidido ver, después de esos días que lleva rodando por el mundo de Internet, cuantos motores de antivirus se han preocupado por él, así que he hecho un troyano y he configurado el servidor con las opciones por defecto.
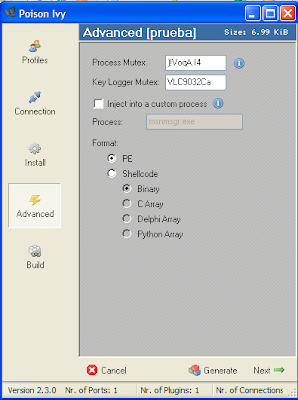
Consola de Creación del Servidor

Y lo he subido a Virustotal,como no, para ver cuantos, de los 31 motores de antivirus que tienen hoy en día integrados, lo detectaban.

Resultados en Virus Total

12 motores. Lo preocupante no es que lo detecten 12, lo preocupante es que sólo 12 motores detectan un troyano sobradamente conocido, con una larga historia, que se ha publicado por todo Internet y del que circulan montones de manuales para que cualquiera pueda hacer lo que desee con él.

¿Tan saturadas están las compañías Anti-Malware? ¿Hay dejadez?

Fuente: http://elladodelmal.blogspot.com

Ver más

JUEZA CONSIDERO QUE ENTRAR A UNA CUENTA DE CORREO NO ES DELITO
Una jueza consideró en Argentina que ingresar a una cuenta de correo no es delito ya que esta acción no se encuentra tipificada en el código penal argentino.

La jueza consideró que esa conducta es atípica, por lo que reclamó una reforma legal para que pueda ser castigada.

El fallo completo http://www.habeasdata.org/node/249

Ver más