Founder of MalwareIntelligence, a site dedicated to research on all matters relating to anti-malware security, criminology computing and information security in general, always from a perspective closely related to the field of intelligence.

jueves, 13 de septiembre de 2012

El despertar del crimeware en América Latina

Según un estudio realizado por LACNIC (Latin America and Caribbean Network Information Centre) $93,000 millones de dólares se perdieron en América Latina como consecuencia del cibercrimen regional. La cifra no es caprichosa sino que marca en su justa medida la proyección delictiva en favor de los delincuentes informáticos que cada vez con mayor fuerza atentan contra el bolsillo de los usuarios.


Esta cifra se suma a las perdidas millonarias que también sufren otros continentes en mano de la delincuencia digital que emplea crimeware como principal canal de ataque, poniendo sobre la mesa la realidad de un problema cada vez más preocupante a nivel global.

Unificando conceptos
El término crimeware se refiere a cualquier aplicación, habitualmente web, que facilita el robo de información financiera empleando Internet como principal vector para la gestión de equipos infectados. Si bien la gama de aplicaciones del tipo crimeware que existen en la actualidad no es muy amplia, existe una clasificación de la cual los más relevantes son:

Exploit Pack: Conjunto de exploits – código que intenta aprovechar una debilidad específica en un sistema operativo o aplicación implementada sobre éste – preconfigurados en un sólo paquete que se gestiona a través del protocolo HTTP, y que permite procesar información de cada uno de los equipos infectados (inteligencia), almacenando datos estratégicos que el atacante puede emplear para personalizar campañas de infección. Se comercializa en el mercado negro y ejemplos relevantes son BlackHole y Phoenix.

Malware Kit: Aplicación que permite automatizar el desarrollo de malware personalizado y controlar de forma total y remota cada uno de los equipos infectados. A diferencia de los Exploit Pack, los Malware Kit se componen de dos partes; por un lado un programa interno que facilita el desarrollo de un malware y por el otro la aplicación Web que permite al atacante gestionar una red de computadoras infectadas (botnet) a través del protocolo HTTP. Ejemplos ampliamente conocidos son ZeuS y SpyEye.
Crimeware de exportación

Si bien las estrategias de ataque ejecutadas a través de Malware Kit se reflejan, fundamentalmente, contra usuarios de Europa y Asia, desde hace algunos años han sido configurados para atacar a usuarios de entidades bancarias de América Latina.

La “mafia digital” que se esconde detrás de los procesos fraudulentos del cibercrimen ha ampliado la cobertura de ataque agregando en su cartera de oportunidad a América Latina debido, fundamentalmente, a las siguientes dos perspectivas: alto crecimiento económico en muchos países latinoamericanos y falta de legislación especifica en materia de seguridad informática.

Bajo este panorama, delincuentes informáticos de otros continentes han comenzado a atacar a través de malware a usuarios de América Latina, particularmente, desde principios del año 2011.

A mediados de 2011, Kaspersky Lab a través de su Equipo Global de Análisis e Investigación (GReAT), descubrió una variante de SpyEye (de origen ruso) con foco en América Latina. El país más afectado fue Argentina con más de 12,600 equipos infectados, seguidos por Chile y Perú con más de 4,300 y 1,300 respectivamente.
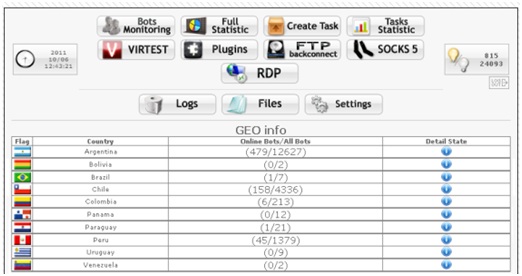
Panel estadístico de SpyEye, mediante el cual se refleja algunos de los países afectados por esta campaña de ataque.

Y durante este mismo año 2012, un ataque dirigido únicamente a usuarios de entidades bancarias de Costa Rica fue objetivo de SpyEye.

Consideremos que SpyEye, como otros Malware Kit de su estilo (por ejemplo ZeuS), permiten personalizar los blancos de ataque (entidades bancarias) a través de un archivo de texto plano llamado WebInject que interactúa maliciosamente con otras piezas de la amenaza, generando un componente de ataque realmente complejo para los usuarios que hacen uso de la banca en línea.

A través de esta modalidad de ataque, los delincuentes informáticos no sólo poseen control total sobre cada una de las computadoras infectadas (hábito que busca generar redes de computadoras infectadas que reciben el nombre de botnet) sino que también permite interceptar en tiempo real una transacción bancaria realizada a través del equipo víctima. Todo esto en cuestión de segundos y sin que el usuario se percate de ello.

Porción de código de ZeuS en la cual puede visualizarse la maniobra de ataque que permite obtener información relacionada a los transacciones bancarias en tiempo real.


Asimismo, recientemente el equipo de investigación de Kasperky detectó otra importante maniobra de ataque dirigida a usuarios de banca en línea a través de un malware generado por Citadel, un Malware Kit basado en el código fuente de ZeuS y cuya reciente versión es detectada por Kaspersky Lab como “Dorifel”.

Entre la configuración de esta nueva amenaza, se encuentran importantes entidades bancarias de América Latina, basadas fundamentalmente en Brasil y Perú.

Porción de código malicioso Dorifel, en el cual es posible visualizar la configuración como blanco de ataque, las direcciones web de dos entidades bancarias de América Latina.


Crimeware hecho en América Latina
En la actualidad, América Latina ha dejado de ser considerada una región sin importancia en materia de crimen cibernético y se ha transformado en una altamente potable para la comisión de todo tipo de delitos informáticos, pero con mayor impacto y relevancia, aquellos que están enfocados en el robo de información bancaria, dando lugar a un campo hostil para los usuarios que hacen uso de los recursos que ofrece Internet.

Desde hace varios años, los delincuentes informáticos más activos de América Latina han puesto en práctica, con un nivel de éxito alto, el modelo delictivo que mueve el engranaje del cibercrimen procedente de Europa del Este, desarrollando programas maliciosos y recursos que ayudan a automatizar los procesos de infección y control de equipos víctimas.

Países como Perú y México han sido los primeros en implementar recursos delictivos del tipo crimeware desarrollados para automatizar la tarea de recolección de información sensible de los usuarios bancarizados de toda América Latina. Sumándose Brasil, durante el 2011, con crimeware de similares características que no sólo son concebidas para controlar equipos infectados sino que también están pensadas para facilitar a los delincuentes digitales el “proceso de búsqueda y filtrado” de toda la información robada.

Considerando que particularmente Brasil es el mayor productor de programas maliciosos para el robo de información financiera, queda claro que el desarrollo de crimeware en la región tampoco es un capricho del cibercrimen regional sino que más bien una necesidad que facilita, a los delincuentes informáticos de la región, “la continuidad de negocio fraudulento”.

A pesar del desarrollo de diferentes crimeware sin demasiada demanda en el ambiente ciberdelictivo, son básicamente dos las amenazas regionales con mayor relevancia que aún en la actualidad operan con una tasa de éxito muy alta: vOlk Botnet y SAPZ.

En el caso de vOlk Botnet, se trata de un crimeware desarrollado durante el 2009 y de origen mexicano, mediante el cual el atacante puede controlar cualquiera de los equipos infectados que formen parte de su lista. Y si bien el malware que se propaga a través de esta aplicación maliciosa se basa en el robo de información bancaria, no es el único tipo de datos que forma parte de su estrategia. En la siguiente imagen se puede visualizar la captura de información (nombre de usuario y contraseña) relacionada a direcciones de correo electrónico utilizadas a través de MSN.

Panel de vOlk mediante el cual se administra información robada.

vOlk Botnet es uno de los primeros crimeware nacidos en América Latina que actualmente cuenta con una demanda alta dentro de la comunidad delictiva de la región. La última versión activa es la 5.0.2 que se comercializa a un costo que ronda los 400 dólares. Asimismo, el “pariente ciberdelictivo” que cuenta con una muy similar tasa de demanda dentro de la comunidad maliciosa es SAPZ, de origen peruano y también liberado durante el año 2009. El nombre SAPZ es en realidad el acrónimo de “Sistema de Administración de Pcs Zombis”.

Panel de gestión de SAPZ en el que se aprecia la configuración de una ataque de direccionamiento forzado del tráfico web hacia una página maliciosa.


Podemos, en consecuencia, afirmar que tanto México como Perú, constituyen la cuna que vio nacer a los primeros crimeware de la región, pero que sin lugar a dudas no fueron los únicos. A principios del año 2011, también se descubrieron otros tres crimeware, de origen peruano, mexicano y otro originado en Brasil.

En el caso de México, se trata en realidad de una versión modificada de la versión 4.0 de vOlk, denominada “Chimba”. En el caso de Perú, se reportó el descubrimiento de “UELP@” y desde Brasil, uno de los primeros crimeware originado en ese país: “Faillure”.

De origen peruano, UELP@” roba información sensible de los usuarios y al igual que los casos anteriormente mencionados, permite al atacante tomar el control total de la computadora.

Faillure constituye uno de los primeros crimeware “made in Brasil”.


Ataques complejos vs ataques triviales
Si bien los ataques originados a través de crimeware desarrollado en Europa del Este es mucho más complejo desde la perspectiva técnica (por ejemplo, permiten interceptar transferencias bancarias en tiempo real), las maniobras empleadas por el crimeware regional se limita, como complemento de ataque activo, a la manipulación arbitraria del archivo llamado “host”. Este tipo de ataques es conocido como pharming local.

El método de Pharming local modifica el archivo “host” que se encuentra en todos los sistemas operativos para redirigir a la víctima a un sitio web fraudulento que es un clon del sitio web de la entidad bancaria habitualmente empleado por las potenciales víctimas.

Configuración de ataque de Pharming Local desde el panel de administración de vOlk Botnet.


En conclusión, sabemos que las maniobras delictivas que movilizan el engranaje fraudulento del cibercrimen ya se han implantado en América Latina. Lo cual provocará que paulatinamente vayan apareciendo nuevos crimeware que intentarán alimentar la demanda de programas maliciosos con especial énfasis en la región.

Lamentablemente el sólo hecho de tener “presencia en Internet” nos convierte en potenciales víctimas de la delincuencia digital ¿Cómo podemos protegernos? A pesar de que la pregunta es bastante trivial, guarda un manto de complejidad, y la respuesta puede ser tan engorrosa como la versión utópica de una Internet libre de amenazas. Por lo que, en función del amplio volumen y complejidad en torno al desarrollo de malware es de suma importancia la implementación de una adecuada solución de seguridad antivirus que permita convivir en la selva de Internet de forma más tranquila.


Ver más

martes, 24 de julio de 2012

¿Qué tan importante son las contraseñas en la actualidad?

Uno de los recursos más importantes en materia de seguridad informática y que nunca cambiará su razón de existencia, son las contraseñas. Se puede discutir su nivel de fortaleza, lo cual a mi criterio en la actualidad esta fortaleza es relativa y para nada garantiza seguridad - esto es motivo para otra "charla" a través de otro post ;D, pero no se puede negar que son necesarias. Las utilizamos cuando entramos a nuestra cuenta de correo, a nuestro perfil de la red social que más nos gusta y cuando entramos a la página web de nuestro banco favorito para mirar nuestro estado de cuenta.

Hace un tiempo escribí un artículo para una de las ediciones del newsletter de InfoSecurity; que intenta expresar qué tan importante son, precisamente, las contraseñas:


Contraseñas siglo XXI ¿Qué tan importante son en la actualidad?

Uno de los esquemas de seguridad más antiguos y convencionales para proteger cualquier tipo de información lo constituyen las contraseñas.

Contexto
La natural evolución de las tecnologías informáticas y en pleno siglo XXI, es lógico preguntarse qué tan importante son en la actualidad como mecanismo de seguridad tendiente a proteger recursos y servicios dentro de cualquier entorno de información. Lo cierto es que, a priori, las contraseñas son de suma importancia para evitar que personas no autorizadas accedan a esos recursos y/o servicios que se intentan proteger mediante la confección de ese conjunto de caracteres que, en definitiva, su longitud y tipos de caracteres empleados, establecerán su grado de robustez.

En este sentido y a pesar de existir la posibilidad de crear una combinación lo suficientemente robusta, los ciber-delincuentes siguen alimentando su economía clandestina a través de acciones fraudulentas que buscan robar datos sensibles de los usuarios, generalmente asociada a procesos de autenticación contra: Webmail, redes sociales, servicios de Cloud Computing, Home-Banking, entre muchos otros.

Por otro lado, no es novedad alguna leer o escuchar que los usuarios juegan un rol importante al momento de pensar de qué manera, cómo y bajo qué parámetros generar las contraseñas. Siendo habitual descuidar los aspectos de seguridad y utilizar contraseñas triviales y, además, emplear la misma para acceder a varios servicios.

En consecuencia, el impacto que tienen las contraseñas contra nuestra información es alto. Pero la seguridad de esa información que intentamos proteger mediante la contraseña, no pasa solamente en torno a la robustez de esta, sino que también a aspectos subyacentes como por ejemplo: los delincuentes informáticos.

El factor contraseña
Los ciber-delincuentes disponen de toda una importante batería de recursos delictivos y maniobras basadas en ingeniería social que atentan contra nuestra seguridad y que permiten romper los esquemas de seguridad accediendo al sistema víctima de una manera no convencional, es decir, saltando ese esquema de autenticación donde el factor “contraseña” es de suma importancia, como es el caso, por ejemplo, de los códigos maliciosos del tipo backdoor.

En la imagen se muestra un ejemplo del archivo de registro (log) de una botnet llamada Carberp, con la información de autenticación para diferentes sitios:


Otra maniobra popular en la comunidad delictiva son las clonaciones de páginas web, una metodología empleada para ataques de Phishing, mediante la cual los atacantes logran que, de forma voluntaria, los usuarios pongan a su disposición los datos de autenticación a determinados servicios que se ofrecen a través de internet y de amplia utilización por los usuarios de todo el mundo.

La siguiente imagen muestra un ataque trivial de este estilo mediante el cual los atacantes roban los datos de autenticación, en este caso, de acceso a Facebook:


Otro ataque “silencioso” que deja en evidencia lo anteriormente mencionado, son los ataques de pharming local. Este ataque consiste básicamente en la modificación maliciosa, por parte de códigos maliciosos, de un archivo llamado Hosts, que se encuentra en absolutamente todos los sistemas operativos, permitiendo al atacante redireccionar el tráfico web de forma arbitraria hacía, por ejemplo, una clonación de la página web de acceso al Home-Banking, con el consecuente riesgo de seguridad que esto implica para la potencial víctima.

En la imagen se muestra un archivo Host modificado para atacar a los usuarios de determinadas entidades bancarias.


A pesar de la trivialidad de este tipo de ataque, cabe señalar que en Latinoamérica, poseen un preocupante nivel de éxito; sobre todo, si se considera que al no constituir un archivo malicioso, los programas antivirus no buscan su detección y por ende, el ataque puede pasar completamente desapercibido por mucho tiempo, aún, cambiando periódicamente la contraseña, ya que cada vez que el usuario acceda al dominio especificado y asociado con una dirección IP que aloja el contenido malicioso, sea cual sea la contraseña y su nivel de fortaleza, será obtenida por el atacante.

Algunos tips
Entonces, no está demás prestar atención a los siguientes cuatro “tips” de seguridad “extras”. Puntos relevantes relacionados directamente con la generación de contraseñas:
  • Evitar conformarlas en base a un solo tipo de caracteres. Por ejemplo, únicamente caracteres numéricos. Siempre es conveniente combinar diferentes caracteres (números, letras y símbolos).
  • Evitar definirlas con palabras predecibles y/o relacionadas a uno mismo (nombres, fechas particulares, etc.).
  • Respecto a los factores a considerar que guardan relación indirectamente, pero no por ello menos importantes:
  • Verificar periódicamente la información grabada en el archivo Host, para evitar ataques de pharming local.
  • Verificar el dominio antes de escribir datos sensibles en páginas web que lo requiera. Siempre es conveniente verificar la existencia de los protocolos de cifrado SSL/TLS (https).

En definitiva, atender a ciertas reglas básicas de prevención permitirá conservar no solo la salud de las contraseñas, sino que también la confidencialidad de la información; ya que una parte fundamental en torno a prevención depende, en gran medida, en la implementación de buenas contraseñas, pero además, no descansar la seguridad sólo en ello también forma parte del mismo proceso.

Abrazo!

Ver más

miércoles, 18 de julio de 2012

Seguridad informática en el hogar

En algún momento del año pasado tuve la chance de hablar un poquito sobre algunos de los peligros subyacentes a la seguridad de nuestra PC, en función del uso que le damos y a los riesgos que estamos expuestos por el sólo hecho de tener "presencia" en Internet, ya sea a través de una dirección de correo electrónico o como parte de alguna red social. En este sentido, hay que tener presente SIEMPRE que esta "presencia" en la gran red es proporcionalmente directa con la "moda digital". Y esto puede generar problemas que pueden afectar no sólo nuestra información sino que también nuestra integridad física.

Claro que los peligros y el nivel de criticidad de estas acciones delictivas y realmente malintencionadas tienen consecuencias muy graves independientemente del entorno que los enfrente (hogareño o corporativo). Pero sin lugar a dudas, cada hogar que comparte una "PC familiar" constituye una pequeña isla completamente diferente a cualquier otra "pequeña isla"; lo que provoca que diferentes perfiles con diferentes formas de pensar, empleen la "PC familiar" con diferentes pensamientos (y nivel de conocimiento). Lo que termina traduciéndose en que sus usuarios son, en esencia, potenciales y latentes víctimas de la delincuencia digital... y de la delincuencia convencional.


Pero además, pueden llegar a ser mucho más críticos los peligros que pueden afrontar los más pequeños de la casa, refiriéndome a los menores de edad, siendo los padres o tutores los responsables de velar por su seguridad tanto desde la perspectiva moral como desde la legal, ya que las tecnologías informáticas más populares como las redes sociales, MSN, telefonía celular e incluso la simple navegación web, constituyen algunos de los principales vectores de captación de víctimas de acciones ilícitas relacionadas con la pedofilia, trata de personas, secuestros extorsivos, etc...


En esa oportunidad, Ariel Corgatelli de Infosertec (@arielmcorg) - y de otros interesantes proyectos - grabó  y publico la charla completa que, a pesar de ser bien corta no deja de ser bien concreta y específica; y la cual comparto como invitación a la reflexión y claro que también para la discusión constructiva en torno a los peligros, el alcance, desde el punto de vista psicológico... el impacto sobre las víctimas y las mejores prácticas de seguridad que podemos adoptar. Sin más, el video :-)


Abrazo!

Ver más

martes, 10 de julio de 2012

¿Por qué sus vacaciones pueden ser peligrosas por culpa de Facebook?

Con este título iProfesional publicaba hace unos meses en su sección de tecnología un artículo que escribí cuando se acercaban las vacaciones y luego de ver un sinnúmero de datos sensibles que mis contactos ofrecían a través de Facebook. 

La sensibilidad de los datos es importante y es por ello que debemos considerar muy bien lo que expresamos a través de la escritura en las redes sociales, sobre todo cuando esa información puede ser "vigilada" por personas con malas intenciones y a la espera de encontrar los datos precisos que les permitan obtener algún tipo de beneficio en instancias fraudulentas o ilícitas. 

De la misma manera que los delincuentes no-informáticos que a la hora de planificar, por ejemplo, un secuestro procesan información que para sus efectos es valiosa para cometer el acto delictivo; el mismo tipo de metodología criminal se desarrolla a través de las redes sociales. Donde nuevamente, tecnologías informáticas son empleadas como vector de captación de víctimas para la comisión de delitos no-informáticos.


¿Esto significa que Facebook es malo? Claro que no! Significa que debemos medir lo que escribimos con ánimo de compartirlo. Les dejo entonces la lectura del artículo en cuestión:


¿Por qué sus vacaciones pueden ser peligrosas por culpa de Facebook?


En una sociedad “hipercomunicada“ y muy dependiente de la tecnología informática, el tiempo de descanso puede transformarse en riesgoso si no se tienen presentes ciertas buenas prácticas de seguridad. A través de medios informáticos se facilitan delitos convencionales como el robo de viviendas.


Las vacaciones representan ese período tan esperado por toda persona que busca, en algún momento del año, alejarse de toda la vorágine laboral o simplemente apartarse un poco del caos que puede representar la cotidianeidad.


Sin embargo, en una sociedad “hipercomunicada“ y muy dependiente de la tecnología informática, esas vacaciones pueden transformarse en “potencialmente peligrosas” si no se tienen presentes ciertas buenas prácticas de seguridad que, a pesar de constituirse en primera instancia a través de medios informáticos, pueden derivar en delitos convencionales que escapan del ámbito computacional.


¿Cómo es esto? Pues, vale analizar primero esta ecuación: Facebook  (privacidad) + OSINT = Vacaciones potencialmente peligrosas.


Sin lugar a dudas, Facebook es la red social -mundialmente hablando- más popular y, por ende, la más empleada por millones de personas a nivel global. La evidencia más concreta: más de 800 millones de perfiles forman parte de esta red con la posibilidad de interactuar entre sí constantemente.


Pero esta popularidad representa también un riesgo latente donde el condimento “privacidad” es uno de los más críticos; sobre todo cuando no comprendemos del todo su alcance e impacto como parte del ciclo social diario, donde la información mueve la balanza a favor de quien la tenga.


Y no comprender del todo lo que esto significa es básicamente similar a dejar abiertas todas las alternativas posibles para que personas con intenciones maliciosas puedan afectar nuestra economía, de alguna u otra manera, y de forma arbitraria.


OSINT corresponde al acrónimo de "Open Source Intelligence", un recurso mediante el cual se busca obtener información de interés (lo que en algunas comunidades se conoce como “Inteligencia”) a través de fuentes abiertas y públicas. ¿Qué significa esto realmente? Básicamente la posibilidad de obtener datos relevantes sobre un blanco potencial, en primera instancia, sin hurgar demasiado y con poco esfuerzo.


A esta altura de la lectura se estará preguntando: ¿qué tiene que ver esto con mis vacaciones?Pues, lamentablemente, mucho. Imagínese la siguiente situación hipotética:


Soledad y Carlos, unos queridos amigos, están ansiosos por disfrutar de ese merecido descanso, tanto que todos los días cuentan (cada uno por su lado) esa ansiedad a través de su muro en Facebook. Soledad dice: "faltan solo tres días para irme de vacaciones", mientras Carlos revela que estará por las playas de Punta del Este (Uruguay) durante siete días; Soledad también cuenta: "El vuelo saldrá desde el aeropuerto de Ezeiza”, y Carlos que lamenta dejar “sola” su reciente adquisición, junto a la imagen de su nuevo auto estacionado frente a su casa, agrega: “Estos son los momentos por los cuales me arrepiento de no tener un perro en casa”. Todo esto y mucho más en tan solo un día de Facebook.


A los ojos de la cotidianeidad que representa Facebook (y cualquier otra red social), estos ejemplos son... “algo normal”, pero no tanto para quienes constantemente buscan víctimas potables para cometer delitos no-informáticos a partir de la información que existe en cada uno de los diferentes perfiles.


Ahora cualquier persona que mire el perfil de Soledad y/o Carlos, podrá saber que: 


En tres días la casa estará vacía, sin ninguna persona atenta a ella durante una semana, incluso que no habrá perros que puedan, aunque sea, hacer un poco de ruido ante algún movimiento extraño. Que se van a Punta del Este tomando un vuelo desde el aeropuerto internacional de Ezeiza. Que recientemente se compraron un auto 0Km que también estará sin vigilancia y que seguramente las llaves no quedarán guardadas en cualquier cajón sino quizás en una caja fuerte dentro de la casa. Además, mirando la fotografía del auto estacionado frente a la casa (donde se distingue la fachada de ésta), se puede deducir fácilmente que el poder adquisitivo de mis amigos es alto. La cuestión es que al regresar de las vacaciones, el auto seguía en su lugar, pero la casa estaba vacía, habían robado todo.


Ahora... ¿Qué opina? Cuánta información en tan sólo unas pocas líneas, ¿verdad? Con lo cual el resultado, mezclando los condimentos de la ecuación, es “vacaciones potencialmente peligrosas”.


La recolección de datos que pueden ser de interés para el ámbito delictivo se potencia a través de recursos tecnológicos como las redes sociales, ampliando el abanico de posibilidades en materia de delitos que no sólo se basan en los tipificados bajo el marco de robo, sino que también pueden constituirse en delitos más graves, más complejos y mucho más elaborados como secuestros extorsivos y demás.


Soledad y Carlos representan a muchas personas que utilizan Facebook con demasiada confianza, sin tener en cuenta que, en definitiva, no se sabe realmente quién se encuentra del otro lado; y sin considerar que “todo lo que se escriba, puede ser utilizado en su contra” y las noticias diarias lo dejan en evidencia constantemente.


La privacidad es un derecho exclusivamente propio y es nuestra obligación mantenerlo bajo esa condición. 
Por supuesto que siempre habrá alternativas y estrategias maliciosas que busquen romperla. Para mitigarlo, también existen soluciones de seguridad. Pero una cuota muy importante en términos de privacidad depende sólo de cada uno, donde una segunda fórmula podría ser: cuanto menos información se exponga, menos expuesto se estará y más seguros de no ser una víctima más dentro del ciclo delictivo.


Ahora se entiende el... ¿por qué NO PUBLICAR TODO LO QUE HACEMOS? ;D
Abrazo!

Ver más

jueves, 5 de julio de 2012

II Reto Forense Digital Sudamericano – Perú Chavín de Huantar 2012

Profesionales de seguridad informática, estudiantes de cualquier nivel, auditores, sysadmins y cualquier otra persona interesada de Sudamérica… preparados para el II Reto Forense Digital Sudamericano – Perú Chavín de Huantar 2012.


Este concurso, que se realiza por segundo año consecutivo, es organizado por el capítulo peruano de ISSA. A continuación la información extraída desde el sitio web de ISSA Perú:


“En esta oportunidad y línea con sus objetivos institucionales, ISSA Lima, Perú Chapter, invita a los compatriotas de los países de Bolivia, Brazil, Colombia, Chile, Ecuador, Panamá, Paraguay, Perú, Argentina, Uruguay y Venezuela responsables de seguridad informática, estudiantes, auditores, administradores de redes y sistemas y cualquier persona interesada a participar en el Concurso II Reto Forense Digital Sudamericano – Perú Chavín de Huantar 2012.

El análisis forense es un área de la seguridad informática que trata de la aplicación de procedimientos y técnicas para determinar los hechos que ocurrieron en un sistema de cómputo en el que se ha alterado el estado de la seguridad del sistema.”

“El objetivo de este Reto Forense es motivar el desarrollo en el área de cómputo forense en Sudamérica, proporcionando los elementos necesarios para realizar un análisis y que los resultados sean evaluados por expertos reconocidos en el área.”

Coordinadores del proyecto
El proyecto está organizado por ISSA Lima, Perú Chapter,  representada por su presidente:
Sr. Roberto Puyó Valladares, CISM, CRISC, Lead Auditor ISO 27001

El proyecto tiene el auspicio “Sponsor Gold” de la empresa NPROS PERÚ S.A.C. representada por:
Sr. Alonso Eduardo Caballero Quezada – CNHE, CNCF, CNHAW, Brainbench Certified Network Security & Computer Forensics (US) (creador de la imagen utilizada en este reto)

El proyecto tiene el auspicio “Sponsor Gold” de la empresa Internacional Guidance Software representada por: Sr. Corey Johnson – Regional Sales Manager – Guidance Software

El jurado
El jurado del II Reto Forense Digital Sudamericano – Perú Chavín de Huantar 2012 estará compuesto por los siguientes prestigiosos profesionales de la seguridad:


Sr. Andrés Velázquez – Presidente y Fundador de MaTTica, el primer laboratorio de investigación de delitos informáticos en América Latina (MEXICO)
Sr. George Proeller – Presidente de ISSA Colombia, CISSP, ISSAP, ISSMP, CISM, GIAC Security Leadership Certification, Security+,  Project+ (USA)
Sr. Vicente Mostos – CEH, Fundador de Hackplayers (ESPAÑA)
Sr. Jorge Mieres – Senior Malware Analyst de Kaspersky Lab, integrante del Global Research & Analysis Team (GReAT) – Fundador de MalwareIntelligence (ARGENTINA)
Sr. John Vargas Pérez – CISA, Mile2 Certified ) Penetration Testing Engineer, OWASP Perú Chapter Leader (PERÚ)”

Bueno, vamos a lo más importante… :-)

Imagen comprometida
Se ha liberado la imagen para el Concurso: II Reto Forense Digital Sudamericano – Perú Chavín de Huantar 2012, la cual puede descargarse desde:

http://www.npros.com.pe/new/sites/default/files/II_Reto_Forense_2012.torrent

Información de archivo de imagen comprimida:
Nombre del Archivo: retoforense2012.7z
Hash SHA1: 319592fa1bf2dc736e79e86344fefb2103aecdeb

Información del archivo de imagen sin comprimir:
Nombre del Archivo: imagenusn.dd
Hash SHA1: a658eb533f5af2d799b29d0276aef95532d6f8ee”

Pueden leer la información completa desde: http://issaperu.org/?p=1067

Abrazo y esperamos ver sus nombres en los trabajos ;P

Ver más