Founder of MalwareIntelligence, a site dedicated to research on all matters relating to anti-malware security, criminology computing and information security in general, always from a perspective closely related to the field of intelligence.

lunes, 30 de noviembre de 2009

Compendio mensual de información. Noviembre 2009

Pistus Malware Intelligence


29.11.09 JustExploit. Nuevo Exploit Kit que explota Java
26.11.09 Servicio ruso en línea para comprobar la detección de malware
24.11.09 Espionaje informático a través de malware
22.11.09 DDoS Botnet. Nuevo crimeware de propósito particular
18.11.09 Una recorrida por los últimos scareware XVIII
15.11.09 T-IFRAMER. Kit para la inyección de malware In-the-Wild
06.11.09 Desarrollo de Botnets Open Source. “My last words”?
04.11.09 QuadNT System. Sistema de administración de zombis I (Windows)
02.11.09 Campaña de phishing orientada a usuarios de MSN
02.11.09 ZoPAck. Nueva alternativa para la explotación de vulnerabilidades

Evil Fingers Blog
29.11.09 JustExploit. New Exploit kit that uses vulnerabilities in Java
24.11.09 Espionage by malware
23.11.09 DDoS Botnet. New crimeware particular purpose
18.11.09 A recent tour of scareware XVIII
16.11.09 T-IFRAMER. Kit for the injection of malware In-the-Wild
13.11.09 Open Source Development Botnets. "My last words?
05.11.09 QuadNT System. Zombies Management System I (Windows)
04.11.09 Phishing campaign targeted to users of MS
01.11.09 Malware Intelligence Linkedin Group

Offensive Computing
15.11.09 T-IFRAMER. Kit for the injection of malware In-the-Wild
05.11.09 ZeuS and power Botnet zombie recruitment


ESET Latinoamérica Blog

01.12.09 Reporte mensual de amenazas de noviembre
30.11.09 Propagación de malware simulando Java Runtime
26.11.09 El grupo Miranda! como excusa para propagar malware
24.11.09 ESET Continúa educando en materia de seguridad
20.11.09 Nuevo ransomware In-the-Wild
13.11.09 Listado de programas de seguridad falsos VIII
06.11.09 Ataques de phishing a Facebook generados por ZeuS


Información relacionada
Compendio mensual de información 2009
Diciembre - Noviembre - Octubre - Septiembre - Agosto - Julio
Junio - Mayo
- Abril - Marzo - Febrero - Enero

Jorge Mieres

Ver más

domingo, 29 de noviembre de 2009

JustExploit. Nuevo Exploit Kit que explota Java

La industria del crimeware sigue en constante aumento y del mismo modo la comercialización clandestina de aplicaciones web que buscan automatizar los procesos de infección a través de la explotación de vulnerabilidades.

En esta oportunidad, la propuesta se llama JustExploit. Se trata de un nuevo Exploit Pack de origen ruso que posee un condimento que cada vez está siendo tenido en cuenta con mayor fuerza entre los desarrolladores de crimeware: la explotación de vulnerabilidades en Java. Es decir, además de explotar las vulnerabilidades conocidas para MDAC y archivos PDF, explota Java en todos aquellos equipos que tengan instalado su runtime.

La captura corresponde al módulo de estadística (Inteligencia) donde claramente se observa que desde esta aplicación se está controlando un número importante de equipos que utilizan diferentes navegadores y diferentes sistemas operativos, entre los cuales se encuentra el flamante Windows Seven.

Otro dato interesante que se desprende de este módulo, es el alto índice de efectividad que posee la explotación de la vulnerabilidad en Java, teniendo, incluso, un mayor nivel de éxito con respecto a las otras dos vulnerabilidades (MDAC y PDF).

A través de un archivo "index.php" que posee un script ofuscado, JustExploit intenta ejecutar tres exploits para las vulnerabilidades CVE-2008-2992, CVE-2009-0927 y CVE-2008-5353. A continuación vemos parte del script.

Entre los archivos que se descargan, se encuentra el que explota Java, llamado sdfg.jar, con una tasa de detección baja. Según VirusTotal, sólo 15 de 41 motores antivirus.

Además, el kit incluye la descarga de los siguientes archivos maliciosos (que por el momento, también cuentan con una tasa de detección muy pobre):
Esta actividad se encuentra In-the-Wild hace un tiempo relativamente corto y constituye un peligroso vector de ataque que activamente se encuentra siendo utilizado por parte de los botmasters, y como hemos visto, con una efectividad llamativa.

Muchas gracias a la gente de MDL por la información

Información relacionada
DDoS Botnet. Nuevo crimeware de propósito particul...
T-IFRAMER. Kit para la inyección de malware In-the...
ZoPAck. Nueva alternativa para la explotación de v...
ZeuS Botnet y su poder de reclutamiento zombi
Eleonore Exploits Pack. Nuevo crimeware In-the-Wild
Mirando de cerca la estructura de Unique Sploits Pack
Adrenaline botnet: zona de comando. El crimeware ruso...
YES Exploit System. Otro crimeware made in Rusia
Barracuda Bot. Botnet activamente explotada
ElFiesta. Reclutamiento zombi a través de múltiples amenazas
Malware Domain List

Jorge Mieres

Ver más

jueves, 26 de noviembre de 2009

Servicio ruso en línea para comprobar la detección de malware

Una de las cosas que preocupan a los creadores/distribuidores de malware es saber si los antivirus son capaces de detectar sus binarios y por tanto arruinar sus planes económicos.

Una posible forma de comprobar la capacidad de detección de dichos antivirus es subir el binario a sitios como VirusTotal, que a fecha de hoy, utiliza 41 motores antivirus diferentes. El gran problema es que estos sitios suelen trabajar en colaboración con las compañías antivirus, retroalimentándolas con las muestras. Por eso, aunque en el momento del análisis es posible que sólo unos pocos de los antivirus (o ninguno en el peor de los casos) sean capaces de identificar las cualidades malignas del binario en cuestión, muy probablemente el ratio de detección subirá a toda velocidad en un breve espacio de tiempo.

Esto ha abierto un nicho de negocio, y en mayo de este año aparecieron posts en diversos foros en los que se anunciaba un nuevo servicio (en aquel momento gratuito) para analizar el grado de detección sin alertar a las casas antivirus. Nacía VirTest.


Actualmente esta página, de origen ruso (aunque posee su versión en inglés) ofrece 26 motores antivirus diferentes, con posibilidad de elegir cuáles quieres que sean utilizados para chequear la muestra. A continuación se puede ver un listado de los motores antivirus y sus respectivas versiones. En la página web especifican con detalle cada cuánto es actualizado cada uno de los antivirus, dependiendo de la política que siga cada compañía para publicar nuevas firmas.

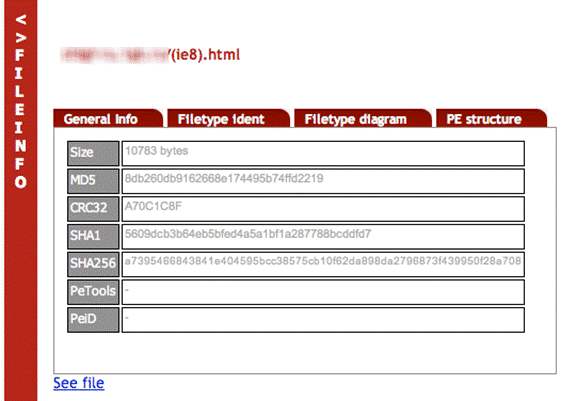
El análisis del binario mostrará una tabla en la que se ve qué antivirus reconoce el código malicioso y cual no. Pulsando el enlace con el nombre del fichero se abrirá un recuadro en el que podemos ver información sobre el tipo de fichero y su tamaño, los distintos hashes del mismo, información sobre su estructura (si es un exe), entre otros.

Si además se pulsa sobre el enlace "See file", se mostrará un fragmento del propio fichero de 1000 bytes de tamaño.

Sin embargo, una característica añadida a este servicio que marca un diferenciador con respecto a servicios similares, es la posibilidad de analizar un crimeware del tipo Exploit Pack, dando la url en la que se encuentra alojado.
Según reza la FAQ del servicio, realmente no se chequea el script, sino el código resultante que será recibido por los distintos tipos de navegadores. Las pruebas se realizan con Firefox, IE6, IE7, IE8, Opera y Chrome.

Haciendo clic sobre alguno de los enlaces podremos ver el recuadro de antes ampliando la información sobre el análisis.

Para poder realizar uno de estos análisis es necesario crear una cuenta y disponer de efectivo en la misma, ya que se ha convertido en un servicio de pago con los siguientes precios:

El pago de las cuotas se realiza exclusivamente a través de WebMoney. Existe al menos otro servicio similar que actualmente es gratuito y se encuentra en fase Beta. Suponemos que en breve pasará a ser de pago también.

Resumiendo, una prueba más de que no sólo la explotación del malware genera beneficios, sino que también se mueve dinero en servicios paralelos a esta industria. Y en algunos casos, como el que nos ocupa, habría que ver si se puede considerar este servicio como un acto delictivo o no.

Información relacionada
Software as a Service en la industria del malware
Creación Online de malware polimórfico basado en PoisonIvy
Panorama actual del negocio originado por crimewar...
Los precios del crimeware ruso. Parte 2

Ernesto Martín
Malware Research
Pistus Malware Intelligence

Ver más

martes, 24 de noviembre de 2009

Espionaje informático a través de malware

Durante este mes recuerdo haber desayunado con una noticia que para muchos medios de información parecería ser novedoso o exclusivamente ligado con algunas películas de Hollywood, dándole una connotación de "sorprendente". Me refiero al espionaje a través de medios informáticos.

A continuación dejo una captura de esa noticia, en la cual se deja en evidencia que los códigos maliciosos también forman parte de las operaciones de Inteligencia en diferentes contextos, tanto desde un punto de vista netamente fraudulento (en el caso de los delincuentes informáticos) como en el que se escuda bajo la "bandera" de proteger y resguardar los intereses de un Estado (el caso de muchos servicios de Inteligencia), que buscan sacar ventajas y/o neutralizar las potenciales acciones encuadradas dentro de su marco de hostilidad.

Incluso, en muchos casos, rozando la ilegalidad de las acciones.

Según la información que se manifiesta en el artículo, el servicio de Inteligencia más importante de Israel (Mossad) ha utilizado un código malicioso del tipo troyano para obtener información confidencial y critica sobre instalaciones nucleares en Siria.

El hecho de que el Mossad utilizara un programa para hacer espionaje tampoco es una novedad ya que, al igual que su equivalente estadounidense (CIA) y muchos otros, antiguamente ha utilizado Promis como recurso de espionaje.

(Algún día quizás me anime a escribir algo sobre los programas utilizados por los servicios de Inteligencia de todo el mundo ;P)

La cuestión es que independientemente de la repercusión de la noticia, los códigos maliciosos son sin lugar a dudas uno de los programas más empleados para la obtención de información, también a nivel gubernamental y militar; incluso, entre compañías que buscan obtener datos confidenciales que permitan revelar las actividades de su competencia y ganar ventajas.

Ahora, cualquier organización o ente gubernamental puede ser víctima del espionaje informático, y estas actividades también deben ser atendidas por Seguridad de la Información. Entonces, qué se puede hacer para contrarrestar o neutralizar estas actividades, que en la mayoría de los casos se manejan al borde de lo ilegal, la verdad es que no es nada fácil. Sin embargo, aplicar una estrategia de desinformación puede ser una buena práctica de contraespionaje.

En definitiva es fácil deducir que este tipo de maniobras no son sólo acciones catalogadas como "fantasmas" o dentro del género "ciencia ficción" propias de las películas, sino que cotidianamente somos potenciales víctimas de los intentos persistentes de los desarrolladores de malware que buscan romper nuestros esquemas de seguridad para obtener información secreta.

Información relacionada
Inteligencia informática, Seguridad de la Información y Ciber-Guerra
CYBINT en el negocio de los ciber-delincuentes rusos

Jorge Mieres

Ver más

domingo, 22 de noviembre de 2009

DDoS Botnet. Nuevo crimeware de propósito particular

Un ataque de Denegación de Servicio (DoS) consiste, básicamente, en abusar de un servicio o recurso haciendo peticiones sucesivas, ya sea de forma dolosa o culposa, que terminan por quebrar la disponibilidad de ese servicio o recurso de forma temporal o total.

Cuando este tipo de ataques se realiza empleando el poder de procesamiento de un conjunto importante de computadoras realizando el abuso de peticiones de forma sincronizada, estamos en presencia de un ataque de Denegación de Servicio Distribuida (DDoS).

Los ataques de DDoS no constituyen una novedad en la actualidad (códigos maliciosos como Blaster, diseñado para realizar este tipo de ataques contra Microsoft en el 2003, es un ejemplo clásico) y su empleo es un recurso de cualquier actividad con connotación maliciosa, incluso, mafiosa.

En este sentido, la mayoría de las botnets de propósito general contemplan como parte de su oferta delictiva, ataques de Denegación de Servicio Distribuida aprovechando las bondades que ofrecen las zombis que forman parte de la red, y las de propósito particular destinadas a realizar un tipo de ataque específico contra un objetivo también específico, son el ejemplo de la actualidad.

Desde una perspectiva relacionada con la ciber-guerra, la DDoS también cumple un rol fundamental cuando se la utiliza de modo ofensivo en esa guerra digital también conocida como Cyber-Warfare, y constituye un recurso que forma parte de una estrategia de ataque involucrada dentro del análisis CYBINT (Cyber Intelligence).

Sin embargo, bajo este escenario el ataque también puede ser empleado de forma defensiva dentro de una estrategia de análisis que permita evaluar las limitaciones a las que se exponen servicios criticos de un Estado.

Pero independientemente de los propósitos que se escondan detrás del ataque, los ciber-delincuentes (sobre todo los de origen ruso) constantemente buscan facilitar el asunto ofreciendo crimeware desarrollado para ser utilizado exclusivamente con ánimos delictivos.

La cuestión es que una nueva aplicación web para el control de botnets, se encuentra In-the-Wild, comercializándose en el mercado clandestino de Rusia a un precio "competitivo". USD 350.

Este crimeware está diseñado para reclutar zombis y formar una botnet (de propósito particular) destinada exclusivamente para cometer ataques de DDoS del tipo SYN Flood, ICMP Flood, UDP, HTTP y HTTPS. En la siguiente captura se observa parte de la configuración de esta aplicación escrita en PHP.

Entre sus funcionalidades se destacan la posibilidad de ejecutarse como un servicio (lo que forma parte de su estrategia de defensa), el control y administración (C&C) se realiza a través del protocolo HTTP, integración con otros crimeware de su estilo, registro de las actividades (logs) con información procesada sobre cada ataque (Inteligencia), entre muchas otras.

Yo creo que la investigación de este tipo de acciones delictivas debe poseer ese toque metódico que ofrecen las actividades de Inteligencia, ya que si bien para un usuario hogareño este tipo de ataques puede importar poco, no sucede lo mismo cuando lo que esta en juego son los activos de las compañías. Por lo que los profesionales de seguridad deben estar al corriente del estado del arte del crimeware, e incorporar acciones de Inteligencia en sus actividades profesionales.

Información relacionada con crimeware
Los precios del crimeware ruso. Parte 2
Comercio Ruso de versiones privadas de crimeware...
ZeuS Botnet y su poder de reclutamiento zombi
Automatización de procesos anti-análisis II
Eleonore Exploits Pack. Nuevo crimeware In-the-Wild
Mirando de cerca la estructura de Unique Sploits Pack
Adrenaline botnet: zona de comando. El crimeware ruso...
YES Exploit System. Otro crimeware made in Rusia
Barracuda Bot. Botnet activamente explotada
ElFiesta. Reclutamiento zombi a través de múltiples amenazas

Información relacionada con Cyber-Warfare
Inteligencia informática, Seguridad de la Información y Ciber-Guerra
CYBINT en el negocio de los ciber-delincuentes rusos
Kremlin Kids: We Launched the Estonian Cyber War
Kremlin-backed youths launched Estonian cyberwar, says Russian official
Digital Fears Emerge After Data Siege in Estonia
Cyberattack in Estonia--what it really means

Jorge Mieres

Ver más