Founder of MalwareIntelligence, a site dedicated to research on all matters relating to anti-malware security, criminology computing and information security in general, always from a perspective closely related to the field of intelligence.

sábado, 24 de noviembre de 2007

¿SABEMOS POR DONDE NAVEGAN NUESTROS HIJOS?

Ya conocemos muy bien el peligro que representa Internet, para cualquier usuario, más allá de las páginas por donde navegue, ya sea en forma voluntaria o no, siempre estamos expuestos a la posibilidad de caer en las garras de alguna persona con mucho tiempo libre o ante alguno de los tantos códigos maliciosos que deambulan por la red.

Imagínense entonces las posibilidades que tienen los menores de edad de no caer en lo mencionado. Muy pocas.

Una de las inquietudes más preocupantes que los padres tenemos con respecto a nuestros hijos, y relacionada con informática, es precisamente Internet, es decir, ¿sabemos por donde navegan nuestros hijos? ¿cómo podemos restringir el acceso a determinadas páginas que pueden ser dañinas?

En este sentido e intentando no caer en la polémica que genera el hecho de la privacidad al “monitorear” las actividades de nuestros hijos, yo diría más que monitorear es “controlar”, obviamente para que exista un control tiene que existir un ente que oficie de contralor, y en este caso, nosotros, como padres.

Entonces, intentemos dar respuesta a la segunda pregunta:

ESET ha pensado en este tipo de escenarios y en sus nuevos productos, tanto en ESET NOD32 Antivirus 3.0 como ESET Smart Security, ha incorporado nuevas funcionalidades que permitirán minimizar no sólo los riesgos de infección sino que también mantener un buen control sobre determinados sitios web.

Veamos de qué se trata. Estamos hablando de lo que se conoce como control parental, que, como ya habrán podido deducir, se trata del control que ejerce un padre hacia las actividades que realizan sus hijos menores de edad, a nuestros efectos, frente a la computadora.

La funcionalidad que nos permite realizar el control en cuestión se llama Blocked addresses y llegamos a ella desde Setup > Advanced Setup > Web access protection > http.

Listado de páginas que ESET NOD32 bloqueará
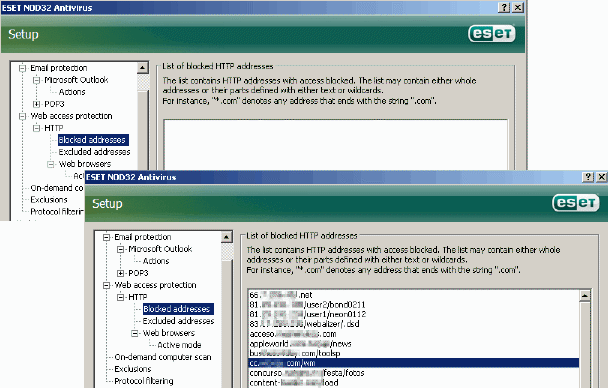
Listado de páginas que ESET NOD32 bloqueará

De esta manera, la funcionalidad nos permite bloquear determinadas direcciones web, agregándolas una por una o desde un archivo .txt, incluso podríamos bloquear direcciones a partir de determinadas palabras como por ejemplo xxx, sexo, crack, etc, etc, etc.

El resultado de esta simple pero poderosa configuración se refleja en la siguiente imagen, tanto ESET NOD32 Antivirus como ESET Smart Security bloquearán las URL’s que figuren en su lista.

Bloqueo de páginas en ESET Smart Security
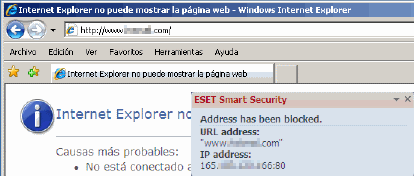
Bloqueo de páginas en ESET Smart Security

Como podrán observar, no sólo podemos contar con una solución antivirus que bloquee amenazas conocidas y desconocidas sino que también podremos controlar una serie de cuestiones que a seguridad se refieren y proteger a nuestros hijos de contenidos poco apropiados que pueden encontrarse al navegar por Internet.

Jorge

Fuente: http://blogs.eset-la.com/laboratorio

Ver más
CONOCIENDO LO QUE HAY EN NUESTRO SISTEMA

Lamentablemente, muchos usuarios desconocen lo que realmente sucede o puede suceder cada vez que visitamos determinadas páginas web (sobre todo aquellas de procedencia dudosa) o lo que sucede en nuestra computadora, con nuestro sistema de archivos, cada vez que la encendemos.

En Identificando procesos maliciosos en sistemas Windows les enseñamos a trabajar con algunas herramientas nativas de los sistemas operativos de Microsoft que nos permitirán identificar aquellos procesos maliciosos que pudieran estar corriendo en nuestra PC.

Del mismo modo, también contamos a través de Cuando quedan rastros del malware cuáles son aquellas claves del registro que comúnmente suele manipular el malware para agregar referencias a sus procesos maliciosos.

Ahora vamos a explicar algunas configuraciones en nuestro sistema operativo de manera tal que nos permita “controlar” aún más lo que sucede y lo que tenemos en nuestra computadora.

Para ello debemos mencionar que, dentro de la gran variedad de artilugios que utilizan los códigos maliciosos, la capacidad de ocultarse frente a nuestros ojos es una de sus más comunes características. Para lograrlo, son diseminados con atributos de oculto, de esta manera, suelen pasar desapercibidos.

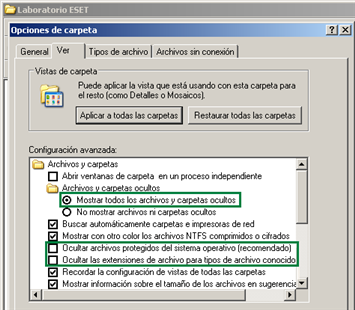
Y como se citó en los post anteriormente mencionados, podemos recurrir a simples configuraciones o herramientas nativas de nuestro sistema para poder identificar acciones o elementos extraños. Una de ellas se encuentra simplemente ingresando a la solapa Ver que se encuentra en las Opciones de carpeta del menú herramientas.

Allí encontraremos una serie de opciones relacionadas al tratamiento que le podemos dar a la visualización de las carpetas, pero las que nos interesan a nosotros para el objetivo que perseguimos (identificar códigos maliciosos) las opciones son tres:

Opciones de carpeta

  • Mostrar todos los archivos y carpetas ocultos: seleccionando esta opción nos ayudará a ver aquellos archivos que poseen el atributo de oculto anteriormente mencionado.
  • Ocultar archivos protegidos del sistema operativo: los archivos que poseen atributos de sistema y ocultos, por defecto, no son mostrados por el sistema operativo. La función de esta opción es, justamente, proteger aquellos archivos que son importantes para el funcionamiento del sistema. Esta opción debe permanecer desmarcada.
  • Ocultar las extensiones de archivo para tipos de archivo conocidos: esta opción nos permitirá identificar algunas de las formas más comunes mediante las cuales se suelen mostrar el malware ante nuestros ojos, por ejemplo, podremos identificar aquellos archivos que poseen doble extensión.

Ejecutar estos procedimientos en forma periódica o cuando lo creamos necesario nos permitirá mantener nuestra computadora “saludable” y libre de todo tipo de códigos maliciosos.

Sobre todo, sumando a estas buenas normas de conducta la implementación de una herramienta con capacidades de detección proactiva de amenazas conocidas y desconocidas, como ESET Smart Security, podremos sentarnos tranquilos frente a nuestra PC y navegar por Internet de forma totalmente segura y sin preocupaciones.

Jorge

Fuente: http://blogs.eset-la.com/laboratorio

Ver más
EICAR TEST FILE

En muchos de los seminarios que brindamos hemos recibido, en varias oportunidades, preguntas como: ¿de qué manera es posible realizar un test para saber que Antivirus (AV) es mejor? o ¿cómo podemos probar su grado de efectividad?

En lo que a comprobación de eficacia se refiere, existe una organización llamada EICAR (European Institute for Computer Antivirus Research; en castellano: Instituto Europeo para la Investigación de los Antivirus Informáticos) que aglomera a entidades comerciales, universidades, gubernamentales, civil, etc. y que brinda la posibilidad de poder realizar una evaluación a través de un archivo que posee sólo 64 caracteres. En el año 1996, esta organización desarrolló lo que en la actualidad conocemos como EICAR TEST FILE o, según su traducción al español, ARCHIVO DE PRUEBA EICAR.

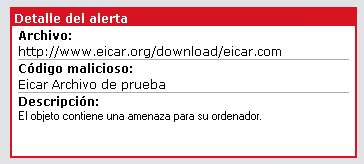
Su objetivo consiste en que, para probar que el AV se encuentra activo, el archivo EICAR debe ser detectado al momento de descargarlo o al realizar una exploración, como es el caso de ESET NOD32 en esta imagen:

Detección de ESET NOD32

Evidentemente, la mayoría de los fabricantes antivirus, lo detectan y por ende es una buena prueba de que el AV se encuentra funcionando y su proceso no ha sido eliminado del sistema por alguna causa.

Es decir que el archivo EICAR es una buena herramienta para probar el funcionamiento de nuestro antivirus favorito. Pero OJO, existen códigos maliciosos que simulan ser el archivo de testeo, así que hay que tener mucho cuidado a la hora de descargarlo. Siempre hay que hacerlo desde la página oficial de EICAR.

De todos modos es importante aclarar, que el hecho de que un antivirus detecte este archivo de prueba, no significa que ese antivirus sea capaz de detectar y bloquear todo tipo de malware.

Jorge

Fuente: http://blogs.eset-la.com/laboratorio

Ver más

ADVIERTE SOBRE EL "TYPO-SQUATTING"
Un nuevo estudio de McAfee destaca la peligrosidad de los sitios web con errores tipográficos, una amenaza conocida como typo-squatting.

McAfee lanza un estudio que pone de manifiesto las ciberprácticas peligrosas conocidas como typo-squatting. El informe "¿Qué se esconde detrás de un nombre?: el Estado de Typo-Squatting en 2007," expone cómo los typo-squatters ("okupas" de los sitios Web) registran dominios usando nombres de marcas conocidas con errores tipográficos, productos o gente a fin de redirigir a los consumidores a sitios web alternativos. Estos sitios squatter-run generan ingresos publicitarios por cada click, atraen a consumidores confiados y consiguen direcciones de correo electrónico de los usuarios para inundarles las direcciones de correo no deseado. Para cuantificar el alcance del estudio, McAfee ha revisado 1,9 millones de variaciones de 2.771 de los dominios más conocidos.

"Typo-squatting ilustra la mentalidad del Salvaje Oeste que sigue permanente en la mayoría de las actividades de Internet" afirma Jeff Green, Vicepresidente de los Laboratorios McAfee Avert y Desarrollo de Producto. "Incluso en su estado más benigno, esta práctica lleva a los consumidores a sitios que ellos nunca habían planeado y penaliza a las empresas legítimas alejando a sus clientes o haciéndo pagar un precio para recuperar de nuevo a sus clientes. En el peor de los casos el typo-squatting te conduce a estafas on line, ofertas del tipo "hágase rico rápidamente" y otros riesgos".

El estudio cita la iPhone manía como un ejemplo reciente de typo-squatting, señalando que, aunque el nuevo teléfono de Apple apareció en el mercado hace sólo unos meses, habrá al menos 8.000 URLs usando la palabra "iPhone" a finales de año. Unos serán sitios inofensivos mientras que otros serán controlados por hackers y timadores. Lo que la mayoría tienen en común es que no tienen ninguna relación con Apple.

El informe cuantifica el alcance significativo de todo el problema y las diferencias entre las principales categorías Web. Algunos resultados relevantes son:

- Un consumidor típico que teclea mal una URL conocida tiene entre 1 y 14 posibilidades de entrar en un sitio typo-squatter.

- Los sitios web para niños son un objetivo muy común: en más de 60 de los sitios que más ocupaciones ilegales con error tipográfico sufren, son propiedades que sirven de reclamo al segmento de población que no supera los 18 años.

- Algunos typo-squatters aprovechan errores tipográficos para exponer a los niños a la pornografía.

- Las cinco categorías más importantes de ocupación ilegal de variantes de nombres de dominios son: Sitios de juegos (14%); Líneas aéreas (11,4%); Empresas de medios de comunicación dominantes (10,8%); Contenidos para adultos y citas (10,2%) y Tecnología y Web 2.0 (9,6%)

- Los anuncios de un único motor de búsqueda representan hasta un 19,3% de todos los sitios sospechosos de ocupación ilegal con error tipográfico de este estudio.

Para ayudar a los consumidores a evitar los sitios typo-squatted, McAfee SiteAdvisor clasifica con color amarillo ("precaución") cualquier sitio que cumpla nuestros criterios de ocupación ilegal por error tipográfico. Para sitios Web explícitamente peligrosos, que está documentado que causan explotaciones o ataques de phishing, McAfee SiteAdvisor redirige al usuario a un sitio seguro.

Para conocer las conclusiones completas del estudio visite www.mcafee.com/typosquatters.

Fuente: http://www.vnunet.es/Actualidad/An%C3%A1lisis/Seguridad/Sistemas_de_protecci%C3%B3n/2007112300

Ver más

jueves, 22 de noviembre de 2007

COMO ELEGIR NUESTRAS CLAVES ADECUADAMENTE

El tema de las claves es un tema recurrente. Muchos son los que nos recomiendan escoger claves de calidad y robustas, pero ya no son tantos los que nos explican cómo hacer esto. Ante la ausencia de una explicación, el usuario experimentado sabe bien qué es una clave de calidad, y no necesitará muchas más explicaciones, pero el usuario menos experimentado se quedará diciendo ¿y cómo hago yo eso? ¿de qué me está Usted hablando?

No son muy abundantes, pero hay textos que explican muy correctamente cómo se deben elegir las claves. A mi me gusta mucho cómo lo cuenta el School of Computer Science de Carnegie Mellon, porque lo hace fácilmente entendible a cualquier usuario. A mí, si me lo permitís, además de traducir voy a incorporar alguna que otra cosita al texto.

Las cuatro reglas de oro al elegir claves

Hay cuatro reglas que si seguimos, probablemente conducirán a que tengamos claves adecuadas. Son los siguientes:

  1. Nunca bases tu clave en información personal: ni nombre, ni nombre de usuario, ni fecha de compleaños, números de pasaporte o documentos de identidad, ni aniversarios ni nada que sea fácilmente adivinable o intuíble, o que simplemente se peuda averiguar conociendo un poco a la persona.
  2. No elijas claves que sean palabras que puedan aparecer en cualquier diccionario. Los ataques de diccionario se basan precisamente en esto.
  3. No escojas transformaciones simples de palabras. Si me llamo Sergio, emplear la clave Oigres no es una buena idea. Tampoco lo sería s3rg10. Son las dos transformaciones típicas que cualquier programa para crackeo de contraseñas contempla.
  4. Por último, y como norma general, evita escoger claves de menos de 8 caracteres. También hay que evitar seleccionar claves sólo numéricas (1234) o sólo compuestas de letras (abcd). Es recomendable combinar ambos y emplear caracteres no alfanuméricos (;&%$/). Las claves, cuanto más cortas, son más fácilmente resolubles por ataque de fuerza bruta.

Una manera muy sencilla de generar y recordar una clave de calidad

Paso 1: Invéntate una frase que te sea fácil recordar, y que sea real, lo que ayuda a recordar la clave. Por ejemplo Tengo dos hijos: Antonio y Carmen

Paso 2: Selecciona sólo el carácter inicial de las palabras de la frase, y transforma “y” por & (es el símbolo de AND), el símbolo igual por =, “o” por | (símbolo de OR), etc. Alterna mayusculas y mayúsculas para ir tomando la primera letra de cada palabra de nuestra frase inventada. En nuestro caso, nuestra clave sería TdH:A&c, una clave que os garantizo no está definida en ningún diccionario para ataque a claves, y que impedirá ser descubierta haciendo uso de los métodos tradicionales y comunes de descubrimiento de claves.

Otra manera muy sencilla de generar una clave segura

Paso 1: Piensa en dos palabras que no tengan nada que ver, y que te sean fáciles de recordar. Por ejemplo, vacaciones y tomates

Paso 2: Alterna mayúsculas y minúsculas, e introduce un símbolo al principio y otro al final (por ejemplo los símbolos $ y %). La palabra y la cambiaremos por &. Nuestra clave sería $VaCaCiOnEs&ToMaTeS%. Hemos logrado una clave de 20 dígitos, que se puede considerar de alta seguridad.

El método más fácil de todos

Consiste en hacer que nuestra clave sea una frase fácil de recordar. Por ejemplo “Me llamo Sergio y trabajo de lunes a viernes en Madrid”. Este método tiene un inconveniente, y ese no es otro que la limitación de la longitud que algunas aplicaciones y sistemas imponen a las claves.

¿Qué longitud tiene que tener una clave?

El asunto de la longitud de claves es un tema donde hay poco consenso. Suele haber opiniones dispares, ya que lo que para unos es seguro, para otros es menos seguro y viceversa.

Como normal general, tener claves de 8 dígitos, alfanuméricas y con caracteres no alfanuméricos, es un buen punto de partida. Los sitemas Windows 95 y 98, en prácticamente desuso, limitan las claves a 14 caracteres de longitud. En el caso de 2000 y XP, la limitación se subio a 128.

Estas limitaciones iniciales provocaron que se generasen las famosas tablas rainbow. Este tipo de tablas hace que, por ejemplo, en entornos Microsoft, se consideren débiles las claves no complejas de 14 o menos caracteres. En UNIX hay sistemas antiguos que limitan la longitud a 8 caracteres, si bien cada sistema tiene sus propias limitaciones.

A modo de resumen, una clave tiene que tener una longitud suficiente, no excesiva, y debe poderse recordar fácilmente. Una clave del tipo /e$RT%”|2wDfS)f&¬ es excelente por su complejidad, pero no hay manera de aprendérsela.

10 mitos sobre las claves

Como complemento, os recomiendo la lectura de Ten Windows Password Myths, en el que veréis 10 aseveraciones sobre claves que no siempre se cumplen o son ciertas. Merece una lectura.

Fuente: http://www.sahw.com/wp/archivos/2007/11/15/como-elegir-nuestras-claves-adecuadamente/

Ver más