Founder of MalwareIntelligence, a site dedicated to research on all matters relating to anti-malware security, criminology computing and information security in general, always from a perspective closely related to the field of intelligence.

domingo, 26 de agosto de 2007

HAZ RECIBIDO UN NUEVO SPAM!!!

Muy bien sabemos que el correo electrónico es el canal preferido por los spammers (personas que se encargan de enviar correos electrónicos no deseados) para la difusión y distribución de SPAM; y, dentro de sus prácticas, una de las tareas más dinámicas que tienen estos personajes es el hecho de pensar constantemente en nuevas metodologías y estrategias para lograr que sus mensajes lleguen a nuestra bandeja de entrada y así captar la atención del usuario.

Evidentemente esta problemática tiene que ver también con una cuestión de oferta y demanda, es decir, alguien lo vende porque alguien lo compra y se utiliza este canal (e-mail) porque la relación costo/tiempo es mínima.

En la búsqueda de estas nuevas formas, los spammers lograron encontrar algunas que escapan de lo convencional, o por lo menos a lo que estábamos acostumbrados a recibir, ahora nos encontramos con SPAM en archivos comprimidos, en archivos .PDF, en archivos .XLS (MS Excel), etc.

Es así que en los últimos días comenzamos a recibir en nuestra casilla de correo una nueva variante de SPAM conteniendo archivos con extensión .FDF (formato de datos de formulario - Form Data Format) utilizado para el manejo de formularios en Archivos .PDF.
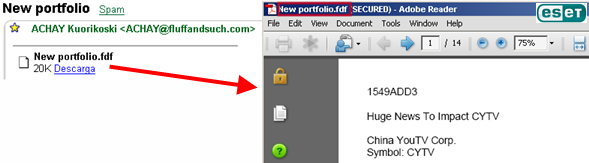
SPAM con archivo .FDF

Ante este escenario y mediante un simple análisis comparativo entre un archivo .pdf y el .fdf, sale a la luz que el archivo con extensión .fdf es en realidad un archivo .pdf. ¿y cómo es esto? Bueno, para nada complicado.

Todos los archivos poseen un encabezado que los identifica, por ejemplo, un archivo .exe posee un encabezado llamado “MZ”; los archivos .pdf poseen un encabezado %PDF-1.5 y los archivos .fdf se identifican con %FDF-1.2.

Al ver el encabezado del archivo .fdf podemos visualizar que es %PDF-1.5 con lo cual nos indica que en realidad se trata de un archivo .pdf renombrado.

Encabezado .PDF

Algunos ejemplos más sobre esta situación podemos encontrar en “SPAM en archivos comprimidos”, “Alguem Te Mandou Um cartão Virtual”, “SPAM, ahora en los PDF” y otros tantos que podremos encontrar navegando este blog. Y, obviamente sin contar aquellos que ya son todo un clásico como los de imitaciones de rolex, casinos online y sobre todo el más representativo: la mágica pastillita del placer sexual.

Fuente: http://blogs.eset-la.com/laboratorio

Ver más

jueves, 23 de agosto de 2007

¿QUÉ ES GOOGLING HACKING?

google hack honeypot

Los buscadores son herramientas muy populares, que todos usamos y que todos necesitamos. Los motores de búsqueda son muy potentes y absorben toda la información que encuentran en su camino que no esté debidamente protegida.

Google es hoy por hoy el buscador más popular en uso, si

endo sus técnicas de recolección de datos y algoritmos de clasificación muy avanzados, lo que proporciona resultados certeros en las búsquedas a poco que sepamos operar con sus múltiples funcionalidades. Google es, con toda probabilidad, el buscador más tecnológicamente avanzado que existe.

Esto facilita que dispongamos de mucha información en la red. Pero también posibilita que podamos hallar información sensible que no ha sido pertinentemente securizada. Veamos en qué consiste esta técnica de minado de datos con fines maliciosos, con ejemplos y con algunos consejos para evitarlo.

¿Qué es el Google Hacking? Ejemplos

Muchos os preguntaréis qué es eso del Google Hacking. Es bien sencillo. Pulsad esta demostración, o si lo preferís, esta otra. ¿Queda claro?

Por si no quedase claro, el Google Hacking consiste en explotar la gran capacidad de almacenamiento de información de Google, buscando información específica que ha sido añadida a las bases de datos del buscador. Si las búsquedas las orientamos a ciertas palabras clave que nos ayuden a encontrar información sensible, puntos de entrada sensibles a posibles ataques, como por ejemplo, este o cualquier otro tipo de información que tuviera carácter de sensibilidad, estaremos ejecutando un Google hack. Resumiendo: Google Hacking es buscar en Google información sensible, generalmente, con fines maliciosos.

Mediante esta técnica, es posible encontrar información sobre (cada familia contiene un ejemplo práctico)

¿Cómo impedir ser víctimas de Google Hacks?

Existen varias alternativas. Las citamos a continuación:

  1. Aprenda cómo funciona Google. Conozca y experimente las posibilidades de la búsqueda avanzada. Entienda que las búsqued as son muy refinables y que es un motor de búsqueda muy poderoso, que no sólo está pensado para ordenar y encontrar páginas web, sino que también pueden hallarse documentos ofimáticos, informes, faxes, memorandos, notas, fotografías, teléfonos … es decir, absolutamente todo lo que sea accesible puede acabar en las bases de datos de Google.
  2. Una vez entendido el punto primero, entienda que igual que podemos usar Google para hallar documentos inocuos, podemos emplearlo para obtener documentos con datos sensibles. Grábeselo en la cabeza. Hay gente que vive de este tipo de técnicas y de la información que extrae de ellas.
  3. Si dispone de página web, asegúrese de comprender lo importante que es tener un fichero de robots.txt correctamente configurado. Tener una página web es algo más que colocar fotos y documentos en la Red para que las vean los amiguetes. Nuevamente incidimos en que todo lo que se coloca en servidores Web es susceptible de acabar siendo indexado en las bases de datos de Google. Esto es aplicable para cualquier objeto accesible desde documentos Web: cámaras web, impresoras, etc.
  4. No deje de consultar los parámetros que definen el mecanismo de posicionamiento de resultados en Google. Aplique “posicionamiento inverso” a todo aquello que quiera mantener lejos de ojos ajenos. Puestos a aparecer, mejor aparecer en el puesto doscientos que en el quinto. No está de más usar el buscador para aprender cómo funciona el Google hacking y aplicar técnicas de inversión aplicadas a su caso.
  5. Si usted tiene un buen nivel técnico y administra máquinas corporativas, quizás debería plantearse no sólo la revisión de las políticas de exclusión de robots, sino además, debería probar un honeypot especializado. Le propongo Google Hack Honeypot. Funciona muy bien y le brindará información interesante sobre Google hackers que intenten explotar en sus sitios Web este tipo de técnicas.

    Sería recomendable también que leyera documentos con ideas sobre este honeypot, en caso de que opte por emplearlo.

Ver más

ESTEGANOGRAFIA: DOBLE USO

Lo bueno de no ser un experto, ni tener que ganarse la vida con la informática, es que se puede prescindir de ella cuando a uno le da la gana. Lo malo, es que cuando en el fondo hay una afición latente, se está aburrido y sin otra cosa más importante que hacer, a uno puede girársele la olla y ponerse a investigar sobre algo, algo que no hará sino complicarle la vida y plantearse, en vista de los resultados agridulces, si no hubiera sido mejor dedicar sus esfuerzos al bricolaje...

Este artículo versará sobre esteganografía en Windows y sobre esteganálisis (o estegoanálisis, o esteganoanálisis) también en Windows, palabras todas ellas que no se encuentran introducidas en el diccionario de la Real Academia, pero que sin embargo todos conocemos. Y no se hablará sobre su uso legítimo en la protección de la información, sino sobre su mal uso y sobre cómo contrarrestarlo...

Seguir leyendo

Visto en: http://www.segu-info.com.ar

Ver más

lunes, 20 de agosto de 2007

El escarabajo de oro

La lectura de "El escarabajo de oro", relato de Edgar Allan Poe, ha
supuesto para muchos el bautismo con el criptoanálisis, descubriendo
uno de los métodos básicos para romper un mensaje cifrado y recuperar
la información original.

Edgar Allan Poe es tal vez más conocido por sus obras de misterio e
historias macabras, si bien también fue un apasionado de la
criptografía. Esa afición ha quedado reflejada para la posteridad
con mensajes ocultos en varios de sus poemas y de forma más explícita
en "El escarabajo de oro".

Esa faceta se hizo aun más patente cuando en 1839 comenzó a escribir
en la publicación Alexander's Weekly Messenger una serie de artículos
sobre criptografía, llegando a retar a sus lectores a que le enviaran
mensajes cifrados que él intentaría resolver.

Su colaboración con la publicación apenas duró 5 meses. Un año más
tarde comenzó de nuevo a escribir sobre criptografía en la publicación
Graham's Magazine, bajo el título "A Few Words on Secret Writing"
y una serie de tres artículos. En esta publicación afirmó que durante
el transcurso del anterior reto logró resolver todos los mensajes
cifrados enviados por los lectores de Messenger, aproximadamente unos
cien.

Según Poe, recibió dos nuevos mensajes cifrados de un lector,
Mr. W.B. Tyler, que reprodujo en Graham's Magazine para animar a sus
lectores a que intentaran descifrarlos. Poe afirmó que no había
podido resolverlos por falta de tiempo. Siempre se tuvo la sospecha
de que la historia era una excusa, y que Tyler era en realidad Poe,
que habría dejado de esta forma algún mensaje oculto para la
posteridad.

El primero de los mensaje cifrados de Tyler no fue resuelto hasta
pasados más de 150 años, en 1992, por Terence Whalen, un estudioso de
la obra de Poe, que a día de hoy ejerce en la universidad de Illinois

Este primer mensaje resultó ser un fragmento de "Cato", obra de
Joseph Addison que data de 1973, y que a priori no establece relación
alguna con Poe. En cuanto al sistema de cifrado utilizado, tampoco
resultó ser nada sofisticado, se trataba de una simple sustitución
monoalfabética, que podía ser resuelta de forma similar a como se
describe en "El escarabajo de oro".

El segundo mensaje cifrado de Tyler seguía resistiendose. En 1996,
Shawn J Rosenheim, profesor del Williams College y estudioso de Poe,
anunció un concurso por el que premiaría con 2.500 dólares a la
persona que descifrara el segundo mensaje de Tyler.

En el año 2000 Gil Broza, actualmente consultor IT, se alzaría con
el premio al resolver el segundo mensaje de Tyler con la ayuda de
un ordenador, varios programas que diseñó para la ocasión, y dos
meses de quebraderos de cabeza. El texto descifrado resultó ser de
lo más decepcionante, ya que no se ha establecido su autoría y a
priori no guarda relación alguna con Poe. Aun así, continúan las
teorías sobre que Poe pudiera ser el autor de estos mensajes
cifrados y que, una vez descifrados, aun pudiera contener algún
mensaje oculto que aun no habría sido interpretado.

Si has llegado hasta aquí y no conocías la obra de Poe o te has
interesado por el criptoanálisis, tal vez te apetezca leer "El
escarabajo de oro":

(HTML)
http://es.wikisource.org/wiki/El_escarabajo_de_oro
(PDF)
http://www.librosgratisweb.com/pdf/poe-edgar-alan/el-escarabajo-de-oro.pdf

Fuente: www.hispasec.com

Ver más

jueves, 16 de agosto de 2007

COMO OBTENER INFORMACION DE LOS PROCESOS QUE CORREN EN WINDOWS
Por: Alvaro Paz

En este post no voy a hablar de programas para monitorizar procesos, sino de páginas Web en las que podemos obtener información muy valiosa de los procesos que corren en nuestro sistema. En estas paginas hay información sobre procesos y sobre las aplicaciones de las que forman parte: si son programas espías, virus, troyanos, componentes de Windows… Esta información nos puede ayudar a mejorar la seguridad de nuestros sistemas Windows.


ProcessLibrary.com (Ingles):
http://www.processlibrary.com/

WinTasks Process Library (Ingles):
http://www.liutilities.com/products/wintaskspro/processlibrary/

ProcessID (Ingles):
http://www.processid.com/processes.html

Startup Application Knowledge Base (Ingles):
http://www.windowsstartup.com/wso/browse.php

Yoreparo (Castellano):
http://www.yoreparo.com/procesos/

Fuente: http://vtroger.blogspot.com/

Ver más